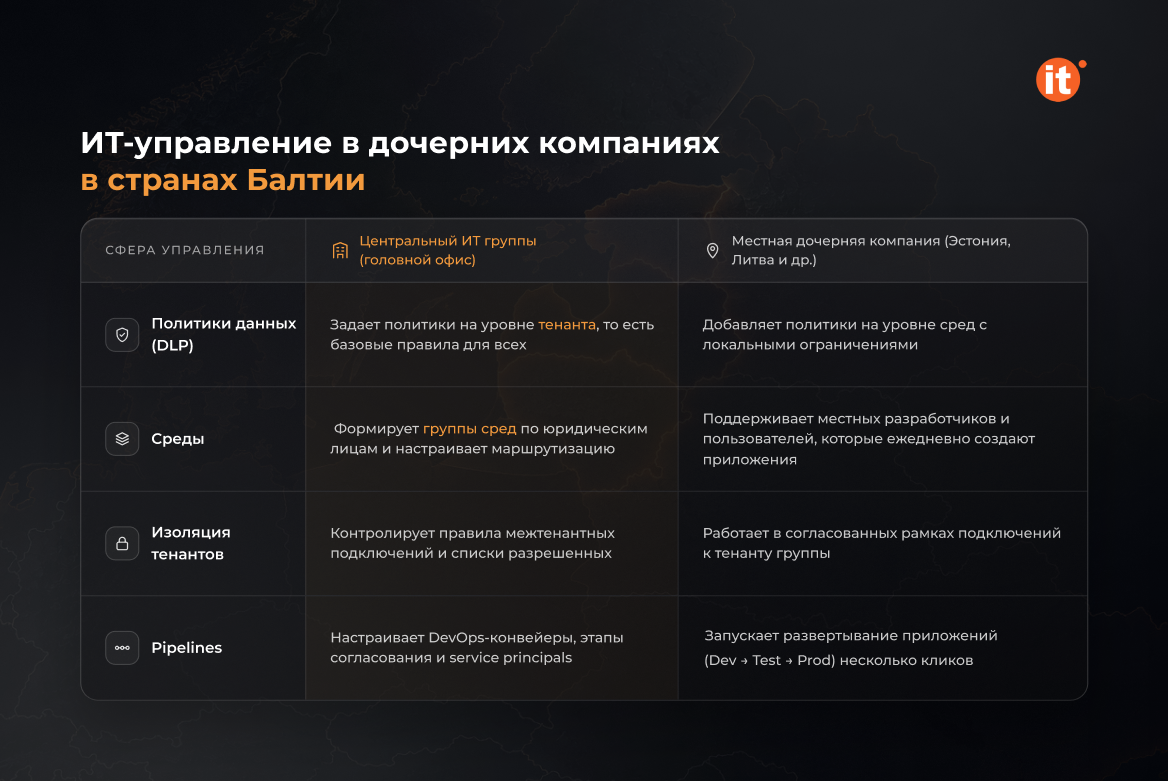
Руководителю страны в Таллинне нужно запустить приложение для согласований до конца квартала. Групповому IT, работающему в другой столице, необходимо, чтобы все приложения в tenant придерживались одинаковых правил работы с данными. Оба запроса обоснованы, и без согласованного распределения ответственности они вступают в конфликт. Microsoft Power Platform позволяет один раз определить это распределение на уровне конфигурации вместо того, чтобы пересматривать его для каждого нового приложения. Ниже приведена карта того, какие механизмы контроля принадлежат группе, какие — дочерней компании в Балтии, а также четыре функции, обеспечивающие это разделение: политики работы с данными, группы сред, изоляция tenant и pipelines.
Почему дочерние компании в Балтии сталкиваются с ограничениями групповых политик
Иностранная собственность является структурной особенностью экономики Балтийских стран. В 2023 году 10,9% предприятий Эстонии находились под иностранным контролем — это второй самый высокий показатель в ЕС после Люксембурга, согласно статистике Eurostat относительно предприятий под иностранным контролем (Eurostat, Foreign-controlled enterprises statistics – inward FATS, data for 2023). Каждая из таких дочерних компаний работает в системах, которые были выбраны на уровне группы. Однако эти системы редко охватывают локальные процессы продаж, цепочки согласований в конкретной стране или отчеты, необходимые руководителю страны перед ежемесячной встречей группы.
Это создает два предсказуемых сценария. Локальные команды либо создают неофициальные инструменты на основе электронных таблиц и персональных автоматизаций, либо становятся в очередь в групповой IT-бэклог, который одновременно обслуживает все страны. Ни один из этих подходов не является полноценным управлением IT в дочерних компаниях: первый игнорирует группу, второй — потребности бизнеса. Power Platform предлагает третий путь: локальные команды создают решения в рамках правил, которые группа определяет один раз. Saint-Gobain Baltic, входящая в международную промышленную группу, автоматизировала процесс продаж с помощью приложения на Power Platform, созданного без использования Dynamics 365 Sales.
Где проходит граница делегирования: правила tenant против локальных решений
Удобнее всего проводить границу на уровне движения данных. Power Platform поддерживает политики работы с данными как на уровне tenant, так и на уровне сред, и эти два уровня непосредственно соответствуют группе и дочерней компании. Групповое IT, имеющее роль администратора Power Platform, определяет политики tenant-уровня, классифицирующие, какие коннекторы могут обмениваться данными. Администратор среды в дочерней компании может дополнительно создавать политики на уровне сред, которыми он управляет.
Эта иерархия работает только в одном направлении. Администраторы сред не могут исключить свои среды из-под действия политик tenant-уровня, а политики сред не могут переопределять общие политики tenant. Команда страны может накладывать собственные правила поверх групповых, но никогда не может их убрать. Именно эта асимметрия делает управление IT в дочерних компаниях масштабируемым: группа один раз определяет базовые правила, а каждая дочерняя компания развивает собственные решения без повторного согласования основ.
Одно управляемое пространство для каждой дочерней компании
Группы сред Microsoft позволяют администраторам объединять среды по организационным единицам, и Microsoft прямо указывает дочерние компании как один из критериев такого группирования. Когда администратор tenant применяет правила на уровне группы, соответствующие настройки становятся доступными только для просмотра во всех средах группы, и локальные системные администраторы не могут их изменить. Такие правила охватывают совместный доступ, включение AI-функций, хранение данных и управление жизненным циклом приложений.
Одно ограничение определяет всю архитектуру. Группы сред не поддерживают исключений для отдельных сред и могут содержать только управляемые среды (Managed Environments). Если литовскому юридическому лицу нужны другие ограничения совместного доступа, чем эстонскому, для него необходимо создать отдельную группу. Это решение нужно принимать на этапе внедрения, еще до того, как makers создадут решения, которые потом придется переносить.
Маршрутизация сред (environment routing) закрывает последнюю брешь. Новый maker не начинает работу в общей среде по умолчанию. Вместо этого он получает собственную среду разработчика, созданную внутри группы, определенной IT, с применением правил этой группы уже с первого дня.
Когда дочерняя компания использует собственный tenant
Не каждая дочерняя компания работает в одном tenant Microsoft Entra с группой — некоторые имеют собственный tenant. Границы такого сценария определяет изоляция tenant в Power Platform: если изоляция включена, межtenantные подключения блокируются даже при наличии действительных учетных данных пользователя. После этого администраторы могут создать список разрешенных tenant для входящих, исходящих или двусторонних подключений.
Для дочерней компании в Балтии, работающей в собственном tenant, практическим подходом является добавление tenant группы в список разрешенных. Согласованные интеграции с головным офисом продолжают работать, а подключения к любым другим tenant остаются заблокированными. Изоляция распространяется только на коннекторы, использующие аутентификацию через Microsoft Entra ID, например Office 365 Outlook или SharePoint. Коннекторы с другими способами аутентификации не подпадают под ее действие.
Внедрение локальных приложений через согласованные группой pipelines
Pipelines в Power Platform позволяют makers разворачивать решения из сред разработки в тестовые и production-среды в несколько кликов без предоставления расширенных прав доступа к целевым средам. Групповое IT может дополнить pipeline этапами согласования, развертыванием через service principal и интеграцией с Azure DevOps или GitHub. Дочерняя компания определяет темп внедрения, а группа сохраняет контроль над согласованием.
Те же механизмы поддерживают модель «создать один раз — развернуть много раз». Для L'Oréal компания OntargIT создала решение Power Fluence для Испании и Португалии с последующим развертыванием в регионе EMEA. Также было создано решение Pricing Workflow для Великобритании и Ирландии с последующим внедрением в Европе и Южной Африке — как часть работы OntargIT в рамках Power Platform Center of Excellence. Для Aker Solutions OntargIT объединила Power Platform, SharePoint, Power Automate и Azure DevOps для организации внутренней отчетности в международной корпорации.
Итог
Управление IT в дочерних компаниях работает тогда, когда границы делегирования согласуются до запуска первого локального приложения, а не после десятого. Проверьте свою текущую конфигурацию по четырем параметрам:
- определены ли ваши политики работы с данными на уровне tenant или среды;
- соответствуют ли группы сред структуре ваших юридических лиц;
- использует ли дочерняя компания в Балтии общий tenant группы;
- разворачивают ли локальные makers решения через pipelines.
Если хотя бы один ответ не очевиден, закажите бесплатную консультацию — это поможет определить модель управления, которую смогут согласовать и групповое IT, и локальная команда во время одной рабочей сессии.